Com certeza! Aqui está o conteúdo reescrito e traduzido para o Português do Brasil, com a voz do Lucas Tech e seguindo rigorosamente a estrutura pedida:
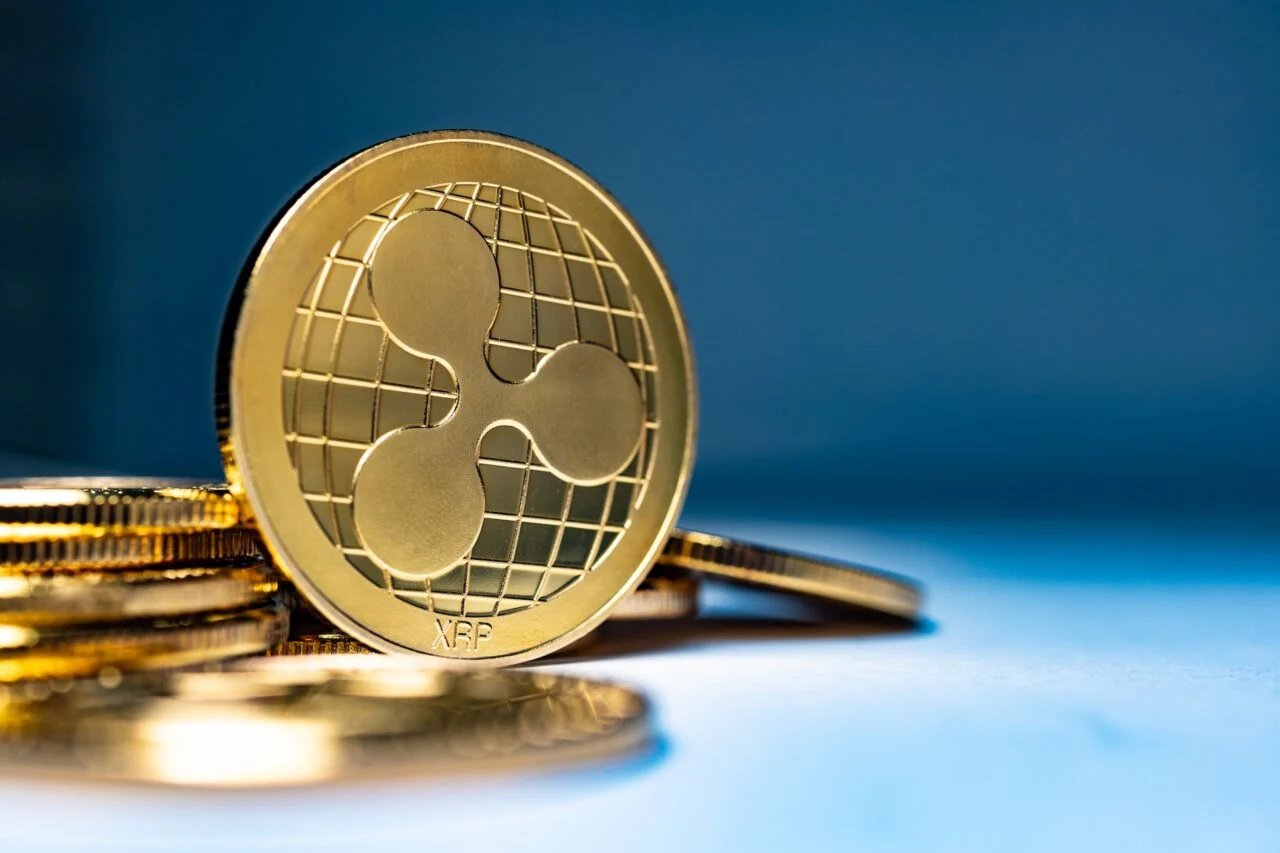
XRP QUASE DESPENCA: Bug Crítico Poderia Ter ‘Impresso’ Bilhões do Nada!
Olá, pessoal! Aqui é o Lucas Tech, e hoje trago uma daquelas notícias que nos fazem pensar duas vezes sobre a segurança no mundo cripto. Imagine acordar e descobrir que uma das maiores criptomoedas do mundo estava a um passo de ser inundada por dinheiro falso, criado do nada. Pois é, galera, isso quase aconteceu com o XRP! Vamos desvendar essa história.
O Que Aconteceu? Um Bug Pra Ninguém Pôr Defeito!
Galera, a Ripple, que é uma das maiores redes de cripto do mundo, acabou de consertar um bug daqueles que tiram o sono! Imagina só: um atacante poderia ter "impresso" criptomoedas falsas do nada e gastado como se fossem as de verdade. Bizarro, né?
Basicamente, um problema chamado "integer overflow" no motor de pagamentos do XRP Ledger (XRPL) podia fazer com que uma transação "maliciosa" criasse moedas muito além do limite fixo do sistema. Já vimos coisas parecidas este ano com Zcash e Liquid Network, mostrando que até os gigantes podem ter seus calcanhares de Aquiles.
Como o Ataque Funcionaria?
Entrando um pouco mais no "nerd speak" (mas prometo ser didático!), o bug funcionava assim: quando um pagamento envolvia muitas ofertas do livro de ordens do XRP Ledger, o sistema somava o XRP devido usando uma matemática de 64 bits. O problema? Não havia uma checagem para "overflow".
Se o valor total ficasse muito grande, ele "dava a volta" (como um relógio que passa de 23:59 para 00:00) e virava um número minúsculo. Assim, o atacante pagava quase nada, mas os vendedores recebiam o valor total de XRP "novo", criado do nada!
Para dar o golpe, bastariam algumas centenas de contas com ofertas absurdas, uma única transação varrendo tudo e alguns poucos dólares em XRP para taxas. O relatório de vulnerabilidade é claro: "Um atacante poderia ter criado XRP gastável muito além da oferta total em uma única transação validada." Pensa só no estrago num mercado de quase 88 bilhões de dólares!
A Descoberta e a Solução Relâmpago
A boa notícia é que o pesquisador Cayden Liao, via programa de recompensas de bugs do XRPL, reportou a falha em 22 de setembro. A equipe de desenvolvedores da Ripple (RippleX) reproduziu o erro e o classificou como CRÍTICO!
Três dias depois, em 25 de setembro, eles lançaram uma atualização de emergência (xrpld 3.4.1), que também corrigiu um bug secundário. A coisa foi tão séria que o código-fonte da correção só foi divulgado no GitHub dias depois. A Ripple garante que não há evidências de que o bug tenha sido explorado em nenhuma rede pública – ufa! Um ponto para o programa de bug bounty, que provou ser essencial.
A Controvérsia da “Não-Votação”
Normalmente, qualquer mudança nas regras do XRP Ledger precisa de uma votação entre os validadores, com mais de 80% de apoio por duas semanas. Mas, desta vez, a correção do bug "inflacionário" pulou essa etapa.
A Ripple argumentou que deixar o bug exposto por semanas seria um risco enorme. A decisão arriscou uma divisão na rede, mas eles preferiram isso a ter transações fraudulentas criando um estado de ledger incorreto. É uma faca de dois gumes, né? Segurança versus descentralização.
Aí que entra a crítica: os servidores do XRPL confiam em duas listas de validadores, uma da XRPL Foundation e outra da Ripple, que nomeiam os mesmos 35 validadores. Mais de 80% desses 35 já estavam rodando a versão corrigida no dia do lançamento. O Daniel Keller, CTO da HashLabs e um dos validadores, disse que teve a chance de recusar, mas atualizou a sua node devido à seriedade da falha. Isso levanta a bandeira vermelha da centralização, algo que os críticos do XRP já apontam há anos.
XRP: Um Gigante com Raízes Centralizadas?
E falando em centralização, o XRP é, para muitos, o "OG" (Original Gangster) da cripto centralizada. Desde 2013, desenvolvedores como Greg Maxwell já criticavam o design de validadores da Ripple, dizendo que levaria à centralização e que o XRP era, basicamente, uma altcoin pré-minerada.
Ah, e tem a história da origem: todas as 100 bilhões de XRP foram criadas antes mesmo da empresa Ripple existir, e 80 bilhões foram "presenteadas" aos fundadores. A empresa, desde então, vende XRP regularmente. Isso, somado ao processo da SEC em 2020 por uma oferta de valores mobiliários não registrada (que terminou em 2025 com uma multa de US$ 125 milhões), e as doações políticas milionárias da empresa e de seus executivos, só reforça essa imagem de "cripto corporativa".
Sem falar nas "alfinetadas" no Bitcoin! Em 2015, o ex-CEO da Ripple, Chris Larsen, disse que "o mundo não precisa de outra moeda". E em 2022, a fundação de Larsen até financiou uma campanha contra o Proof of Work do Bitcoin. É um histórico complexo, para dizer o mínimo.
Pra fechar essa parte, o Matt Damon, sim, o ator, está previsto para retornar ao mundo cripto em um evento da Ripple este mês, naquela velha tradição de "lavagem de reputação" no universo das moedas digitais. Muita coisa rolando por trás das cortinas!
Não É a Primeira Vez!
Mas calma lá, não pensem que isso é exclusividade do XRP! A história das criptos é cheia de bugs que podiam "imprimir" dinheiro do nada. Em 2010, o Bitcoin teve um bug de overflow que criou mais de 184 bilhões de bitcoins em uma transação – corrigido em horas e com um "fork" para apagar tudo. Em 2018, desenvolvedores do Bitcoin Core consertaram uma falha crítica de inflação silenciosamente.
A Zcash também corrigiu um bug de falsificação em 2018 e, este ano, em junho, outra falha exigiu um soft fork e depois um hard fork de emergência. Na Liquid Network, hackers roubaram 598.5 bitcoins e ainda exigiram uma "recompensa" de 10%! Ou seja, vulnerabilidades são uma constante, e a vigilância é eterna.
A IA e o Futuro da Segurança Cripto
E o futuro promete ainda mais emoções! A caça a bugs, que antes era só humana, agora tem um aliado de peso (e um potencial inimigo): a Inteligência Artificial. O bug da Zcash, por exemplo, foi encontrado com a ajuda do modelo Opus 4.8 da Anthropic!
Tem gente na Fundação Ethereum (Justin Drake) que já sugere que a IA pode quebrar as assinaturas ECDSA do Bitcoin em questão de meses (algo que muitos especialistas do Bitcoin contestam, vale dizer). O co-fundador da OpenZeppelin, Manuel Aráoz, já considera todo o DeFi inseguro, porque "agentes de codificação são super-humanos em encontrar vulnerabilidades".
E o pior? Nem as carteiras de hardware, que são consideradas o "padrão ouro" de segurança, estão a salvo. Já vimos falhas em Coldcard (mais de US$ 100 milhões roubados!) e problemas com a Ledger recentemente. É um cenário de constante ameaça e inovação na defesa.
Curiosamente, enquanto a Zcash caiu 60% após a divulgação de um bug parecido, o XRP não se abalou tanto. Vai entender o mercado, né?
Minha Visão
Olha, pessoal, como um entusiasta de tecnologia, vejo essa notícia do XRP com sentimentos mistos. Por um lado, é um alívio enorme que o bug tenha sido encontrado e corrigido antes de ser explorado. Isso mostra a importância dos programas de bug bounty e da comunidade atenta. Por outro lado, a forma como a correção foi implementada, sem a votação padrão, e a história da Ripple com a centralização, só reforçam a ideia de que "descentralização" no mundo cripto ainda é um conceito bastante fluido e, muitas vezes, questionável.
É um lembrete de que a segurança é uma batalha contínua, especialmente com a ascensão da IA. Precisamos estar sempre vigilantes, entendendo não só a tecnologia, mas também as estruturas de poder por trás dela. A fragilidade de sistemas tão valiosos é um alerta constante para todos nós.
E aí, o que vocês acham de tudo isso? Essa ação rápida da Ripple "justifica" a quebra das regras de descentralização ou é mais uma prova de que precisamos ser mais céticos com as promessas de "cripto descentralizada"? Deixem suas opiniões nos comentários!
Referência: Matéria Original
Posts relacionados:
 Sobrevivente de tiroteio processa IA falha em detectar arma
 Yellowstone: Fãs furiosos com personagem e episódio 7. E nada vai mudar?
 Como corrigir a falha crítica da IA e reconhecer o valor dos criadores antes que seja tarde demais.
 Funcionários não aprendem nada com o treinamento de segurança contra phishing, e entendemos o motivo
